Chrome niedługo może ostrzec użytkownika przed wejściem
Google zapowiedziało tę zmianę już 28 października 2025 roku. Teraz robi się naprawdę blisko, bo według oficjalnego wpisu Google wraz z wydaniem Chrome 154 w październiku 2026 przeglądarka ma domyślnie włączyć ustawienie „Always Use Secure Connections” dla publicznych stron.
Brzmi technicznie, ale dla właściciela strony oznacza to coś bardzo konkretnego.
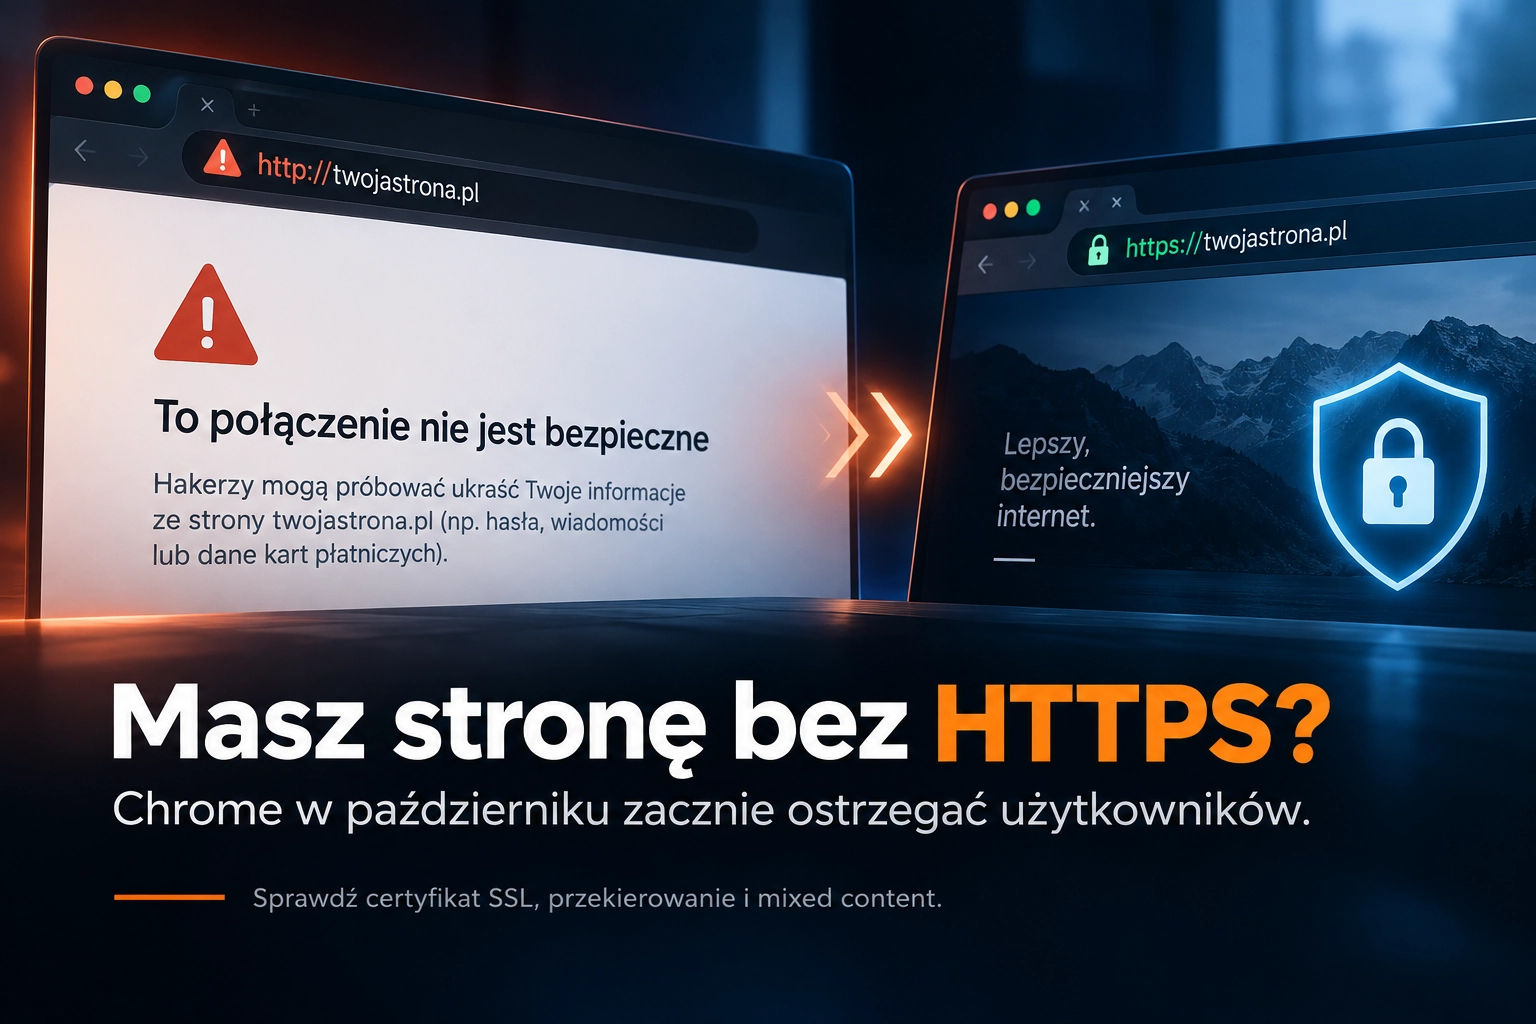
Jeśli Twoja strona nadal działa bez HTTPS, Chrome może pokazać użytkownikowi ostrzeżenie przed wejściem i zapytać, czy na pewno chce kontynuować. Google opisuje to wprost: Chrome ma prosić o zgodę przed pierwszym wejściem na publiczną stronę, która nie obsługuje HTTPS.
O co dokładnie chodzi?
Do tej pory brak HTTPS był już sygnalizowany w przeglądarce. Użytkownik mógł zobaczyć komunikat „Not secure” przy adresie strony.
Nowa zmiana idzie krok dalej.
Chrome nie ma tylko informować w pasku adresu, że połączenie jest niezabezpieczone. Ma zatrzymać użytkownika przed wejściem na publiczną stronę bez HTTPS i pokazać ostrzeżenie, które trzeba świadomie ominąć.
To duża różnica.
Bo mała ikonka przy adresie jest łatwa do przeoczenia. Ekran ostrzegawczy już nie.
Kiedy to wejdzie?
Google podało dwa ważne etapy.
Pierwszy etap ruszył wcześniej — w Chrome 147, w kwietniu 2026 roku, dla użytkowników, którzy mają włączoną funkcję Enhanced Safe Browsing. Google podaje, że chodzi o ponad miliard użytkowników korzystających z tej ochrony.
Drugi etap jest kluczowy dla wszystkich: w październiku 2026, wraz z Chrome 154, ustawienie ma zostać włączone domyślnie dla publicznych stron.
Czyli to nie jest luźna zapowiedź „kiedyś tam”.
To zmiana z konkretnym terminem.
Czy ostrzeżenie pojawi się przy każdej stronie HTTP?
Nie dokładnie.
Google pisze o wariancie dla publicznych stron. Chodzi więc przede wszystkim o zwykłe strony internetowe dostępne publicznie, a nie na przykład prywatne adresy w sieci lokalnej typu 192.168.0.1 albo firmowe intranety. Google tłumaczy, że certyfikaty HTTPS dla prywatnych nazw i lokalnych adresów bywają trudniejsze do wdrożenia, dlatego te przypadki są traktowane inaczej.
Google zaznacza też, że Chrome nie ma ostrzegać użytkownika w nieskończoność przed tymi samymi stronami. Jeśli ktoś regularnie odwiedza daną niezabezpieczoną stronę, przeglądarka nie powinna pokazywać ostrzeżenia za każdym razem. Ostrzeżenia mają dotyczyć głównie nowych albo dawno nieodwiedzanych stron bez HTTPS.
Dla właściciela strony firmowej najważniejsze jest jednak co innego: jeśli klient trafia na Twoją stronę pierwszy raz i zobaczy ostrzeżenie, może po prostu zawrócić.
Dlaczego Google to robi?
Powód jest prosty: HTTP nie szyfruje połączenia.
Google zwraca uwagę, że przy linkach bez HTTPS atakujący może przejąć nawigację, podmienić zasoby albo narazić użytkownika na malware, wykorzystanie podatności czy socjotechnikę.
W praktyce HTTPS chroni dane przesyłane między użytkownikiem a stroną. Ma to znaczenie przy formularzach kontaktowych, logowaniu, zakupach, płatnościach, ale też przy zwykłym przeglądaniu strony firmowej.
Dziś HTTPS nie jest już czymś „dla banków i sklepów”.
To standard.
Google podaje, że od lat monitoruje udział HTTPS w Chrome i że około 2020 roku większość platform osiągnęła poziom mniej więcej 95–99% nawigacji przez HTTPS. Od tego czasu wzrost wyraźnie wyhamował.
Innymi słowy: większość internetu już przeszła na HTTPS. Teraz przeglądarka zaczyna mocniej reagować na te strony, które nadal zostały przy HTTP.
Co to oznacza dla małej firmy?
Dla użytkownika komunikat bezpieczeństwa może wyglądać groźnie, nawet jeśli właściciel strony uważa, że „przecież to tylko strona wizytówka”.
I właśnie tu jest problem.
Klient nie musi rozumieć szczegółów technicznych. Widzi ostrzeżenie od Chrome i zaczyna się zastanawiać, czy wejście na stronę jest bezpieczne.
A jeśli ma do wyboru kilka firm, może kliknąć następną.
Brak HTTPS może więc wpływać nie tylko na techniczne bezpieczeństwo, ale też na zaufanie. Strona może wyglądać dobrze, mieć ładne zdjęcia i sensowną ofertę, ale ostrzeżenie przeglądarki potrafi zepsuć pierwsze wrażenie zanim użytkownik przeczyta cokolwiek.
Co trzeba sprawdzić na swojej stronie?
Najpierw wejdź na swoją stronę i zobacz, czy adres zaczyna się od:
https://
Jeśli widzisz tylko:
http://
to znak, że trzeba działać.
Warto sprawdzić kilka rzeczy:
- czy strona ma aktywny certyfikat SSL,
- czy certyfikat jest ważny i poprawnie wystawiony,
- czy wejście przez HTTP automatycznie przekierowuje na HTTPS,
- czy wszystkie podstrony działają pod HTTPS,
- czy obrazy, skrypty i style nie ładują się nadal przez HTTP,
- czy formularze kontaktowe działają poprawnie po HTTPS,
- czy w Google Search Console nie ma problemów z wersją adresu strony.
Samo „mam SSL” nie zawsze wystarcza.
Czasem certyfikat jest aktywny, ale strona nadal pozwala wejść przez HTTP. Czasem strona działa pod HTTPS, ale część zasobów ładuje się niezabezpieczonym adresem. To tak zwany mixed content. Efekt? Przeglądarka nadal może pokazywać ostrzeżenia albo blokować niektóre elementy.
Czy certyfikat SSL jest drogi?
W większości zwykłych stron firmowych certyfikat SSL nie musi być dużym kosztem.
Wiele hostingów oferuje darmowe certyfikaty, na przykład Let’s Encrypt. Często problemem nie jest cena, tylko to, że nikt tego nie sprawdził, nie skonfigurował przekierowań albo nie poprawił starych linków w stronie.
Dlatego warto podejść do tego praktycznie: nie zastanawiać się, czy HTTPS „jest potrzebny”, tylko sprawdzić, czy działa poprawnie na całej stronie.
Co zrobić przed październikiem?
Najlepiej nie czekać do momentu, aż użytkownicy zaczną widzieć ostrzeżenia.
Jeśli strona działa bez HTTPS, trzeba wdrożyć certyfikat SSL i poprawne przekierowanie z HTTP na HTTPS. Jeśli HTTPS już jest, warto sprawdzić, czy konfiguracja jest pełna i czy nie ma błędów mieszanej zawartości.
Dobrze też przetestować stronę w Chrome z włączonym ustawieniem Always Use Secure Connections, bo Google zaleca deweloperom i specjalistom IT włączenie tej opcji już teraz, żeby znaleźć strony wymagające migracji.
To prosty sposób, żeby zobaczyć, czy problem pojawi się zanim zobaczy go klient.
Podsumowanie
Zmiana w Chrome nie oznacza, że strony HTTP nagle przestaną istnieć.
Ale oznacza, że brak HTTPS będzie bardziej widoczny dla użytkownika.
A to wystarczy, żeby część osób straciła zaufanie jeszcze przed wejściem na stronę.
Google zapowiedziało tę zmianę rok temu. W październiku 2026 ma wejść domyślnie dla publicznych stron w Chrome 154. Jeśli Twoja strona nadal nie działa poprawnie pod HTTPS, to dobry moment, żeby to naprawić.
Masz stronę i nie masz pewności, czy HTTPS jest dobrze skonfigurowany? Napisz do Studio iFOX — sprawdzimy, czy strona jest gotowa na tę zmianę.
Nie chcesz pilnować tego samodzielnie?
HTTPS, certyfikat SSL, przekierowania, mixed content, aktualizacje, formularze, kopie zapasowe — to nie są rzeczy, o których właściciel firmy musi pamiętać codziennie.
Ale ktoś powinien.
Zmiana w Chrome dobrze pokazuje, że strona internetowa nie jest czymś, co robi się raz i zostawia na kilka lat. Przeglądarki się zmieniają, standardy bezpieczeństwa się zmieniają, WordPress i wtyczki dostają aktualizacje, a drobne zaniedbania potrafią nagle stać się widoczne dla klienta.
Dlatego w Studio iFOX oferujemy opiekę nad stronami internetowymi.
Sprawdzamy, czy strona działa poprawnie, czy jest aktualna, czy formularze wysyłają wiadomości, czy certyfikat SSL jest poprawnie skonfigurowany i czy po technicznych zmianach użytkownik nadal może spokojnie korzystać ze strony.
Jeśli nie masz pewności, czy Twoja strona jest gotowa na zmianę w Chrome, napisz do nas.
Sprawdzimy HTTPS, przekierowania, certyfikat SSL i podstawowe elementy techniczne strony. Dzięki temu dowiesz się, czy problem trzeba naprawić od razu, czy wszystko jest już ustawione poprawnie.