Zmiana w Chrome wchodzi za dwa tygodnie i w sieci robi się z tego większa sprawa, niż powinna.
Więc od razu najważniejsze zdanie.
Jeśli Twoja strona ma ważny certyfikat SSL i wejście przez HTTP przekierowuje na HTTPS — nie zobaczysz nic.Żadnego ostrzeżenia, żadnego ekranu, żadnej zmiany dla Twoich klientów.
Reszta tego tekstu jest dla tych, którzy nie są pewni, czy są w tej grupie.
Co dokładnie się zmienia
Od wersji 154, czyli od 20 października, Chrome ma domyślnie włączone ustawienie „Zawsze używaj bezpiecznych połączeń".
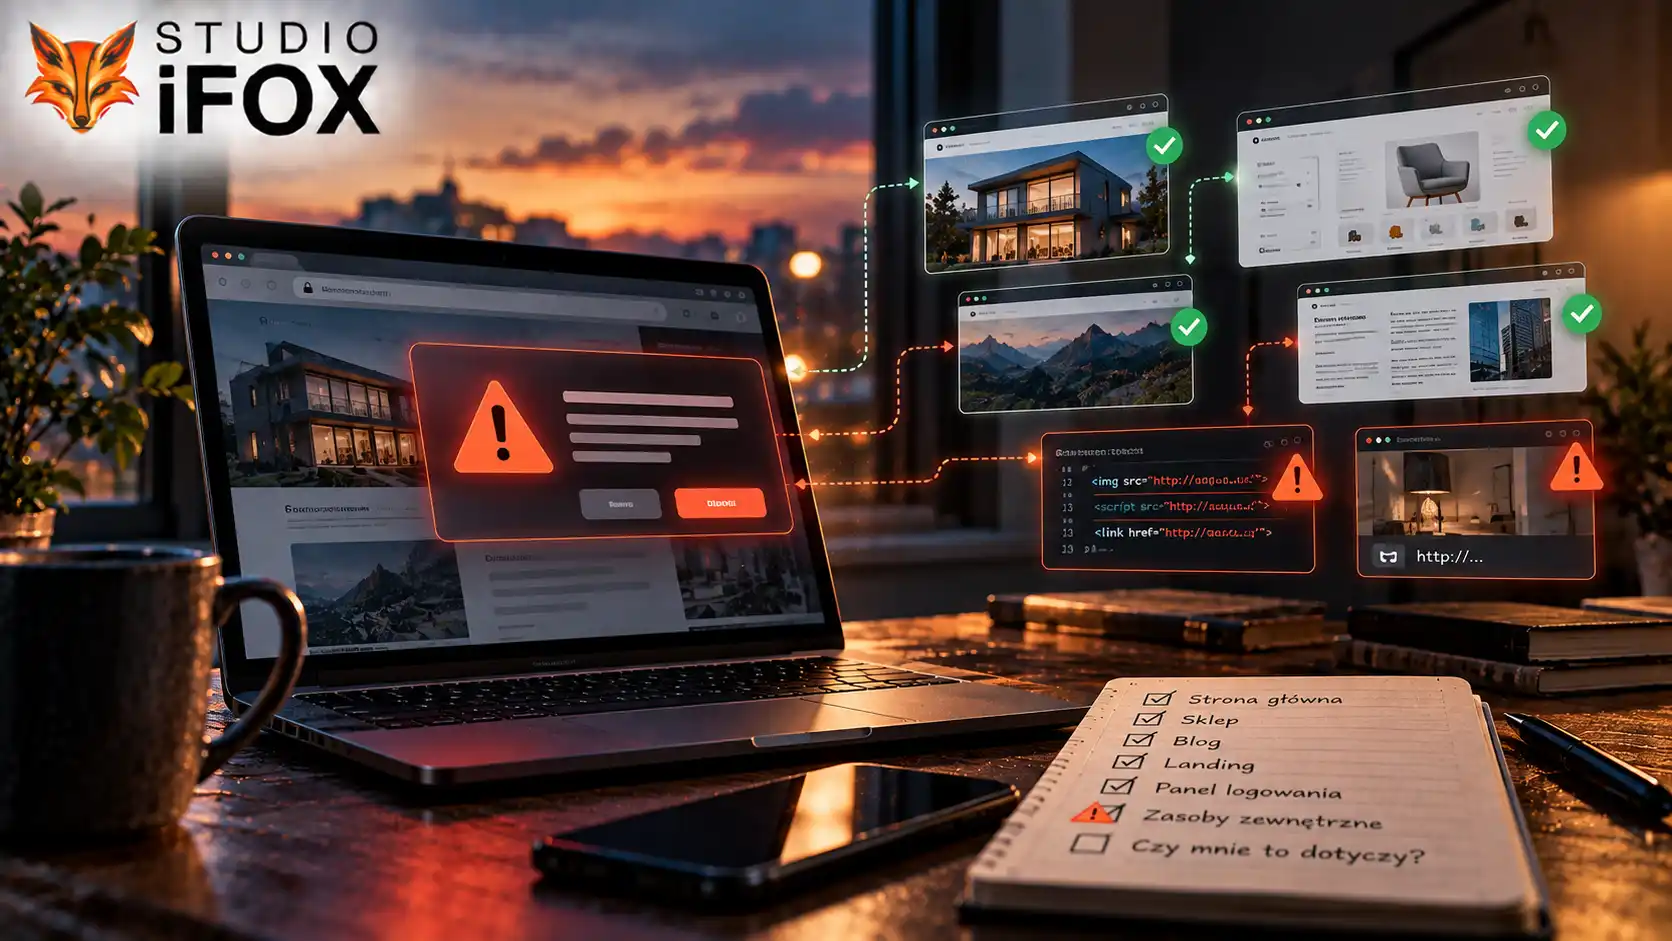
W praktyce przeglądarka najpierw próbuje otworzyć każdą stronę po HTTPS. Jeśli się da — otwiera i nikt niczego nie zauważa. Jeśli strona w ogóle nie obsługuje HTTPS, Chrome pokazuje ekran z pytaniem, czy użytkownik na pewno chce wejść.
To pytanie da się ominąć jednym kliknięciem. Ale większość ludzi go nie ominie, tylko zawróci.
Dwie rzeczy, które warto wiedzieć, bo łagodzą obraz. Po pierwsze, Chrome nie ma ostrzegać w kółko przed tymi samymi stronami — ostrzeżenie dotyczy przede wszystkim wejść na strony nowe albo dawno nieodwiedzane. Po drugie, zmiana obejmuje strony publiczne, a nie adresy prywatne.
Kogo to nie dotyczy
Zacznijmy od tego, bo to wyczyszcza większość paniki.
Adresy w sieci lokalnej. Panel routera pod 192.168.1.1, drukarka sieciowa, firmowy intranet, nazwy jednoczłonowe bez kropki. Google traktuje je osobno właśnie dlatego, że wystawienie certyfikatu dla takich adresów bywa niewykonalne.
Strony, które po prostu mają HTTPS. Jeśli w pasku adresu jest kłódka i nie ma komunikatu „Niezabezpieczona", jesteś poza zasięgiem tej zmiany.
Strony z mieszaną zawartością. To osobny problem — opisaliśmy go w poprzednim wpisie — ale nie wywołuje ekranu ostrzegawczego przed wejściem. Mixed content psuje stronę od środka, a nie blokuje wejścia na nią.
Kogo dotyczy naprawdę
Tu są cztery sytuacje i tylko pierwsza jest oczywista.
Strona bez certyfikatu w ogóle. Zdarza się przy starszych serwisach postawionych lata temu, których nikt od tamtej pory nie dotykał. Jeśli otwierasz swoją stronę i w pasku adresu widzisz „Niezabezpieczona" — to jest ten przypadek i trzeba go naprawić.
Zapomniane subdomeny. To jest rzecz, którą spotykamy najczęściej i o której nikt nie myśli.
Przez lata na firmowej domenie potrafi osiąść kilka adresów pobocznych: stara.twojafirma.pl z poprzedniej wersji strony, demo., test., kopia., czasem poczta. albo adres panelu jakiegoś systemu. Certyfikat główny zwykle obejmuje domenę i www, ale nie te dodatki — chyba że ktoś świadomie zamówił certyfikat wieloznaczny.
I te adresy bywają nadal gdzieś podlinkowane. W katalogu branżowym, w starym PDF-ie, w podpisie mailowym sprzed trzech lat.
Adresy wydrukowane. Wizytówki, ulotki, oklejony samochód, kod QR na szyldzie. Jeśli ktoś wydrukował adres z http://na początku, klient wpisujący go ręcznie trafia na wersję niezabezpieczoną. Tu ratunkiem jest poprawne przekierowanie na serwerze — i dlatego warto je sprawdzić, nawet mając certyfikat.
Linki wychodzące na cudze strony. To formalnie nie Twój problem, ale wygląda jak Twój. Klient klika u Ciebie link do partnera, producenta albo instytucji, która nie zrobiła HTTPS, i dostaje ekran ostrzegawczy. Zapamięta, że zobaczył go po kliknięciu na Twojej stronie.
Jak sprawdzić to u siebie w dwie minuty
Nie trzeba czekać do dwudziestego. To ustawienie można włączyć już teraz i zobaczyć dokładnie to, co za dwa tygodnie zobaczą wszyscy.
W Chrome: Ustawienia → Prywatność i bezpieczeństwo → Bezpieczeństwo, a tam „Zawsze używaj bezpiecznych połączeń".
Potem przeklikaj swoją stronę. Wejdź przez adres bez https:// z przodu, otwórz kilka podstron, kliknij w linki wychodzące, sprawdź formularz kontaktowy. Jeśli nic się nie pokaże — masz spokój.
Jeśli masz subdomeny, wpisz je osobno. One się nie pokażą same.
Co zrobić, jeśli coś wyszło
Kolejność jest prosta.
Certyfikat najpierw — większość hostingów daje darmowy certyfikat Let's Encrypt i włącza się go w panelu. Potem przekierowanie całego ruchu z HTTP na HTTPS, żeby stare adresy prowadziły we właściwe miejsce. Na końcu subdomeny: te, które są potrzebne, dostają certyfikat, a te, które nie są — wyłączamy, bo nieużywana kopia strony sprzed lat to nie tylko problem z kłódką, ale też furtka dla kogoś z gorszymi zamiarami.
I jedna rzecz, o której łatwo zapomnieć: wejście przez http:// ma przekierowywać, a nie tylko „działać". To przekierowanie jest tym, co sprawia, że klient wpisujący adres z wizytówki nigdy nie zobaczy ostrzeżenia.
Podsumowanie
Dwudziestego października nie wyłączy się pół internetu.
Zmieni się jedno: brak HTTPS przestaje być drobną ikonką w pasku adresu, a staje się ekranem, który trzeba świadomie ominąć. Dla większości stron firmowych to zdarzenie bez znaczenia, bo HTTPS mają od lat.
Warto poświęcić te dwie minuty właśnie po to, żeby się upewnić, że jest się w tej większości — zamiast dowiedzieć się od klienta.
Jeśli wolisz, żeby ktoś to sprawdził za Ciebie razem z resztą technicznych spraw — napisz do nas. Sprawdzimy certyfikat, przekierowania, subdomeny i to, czy strona nie ładuje czegoś po HTTP mimo kłódki.